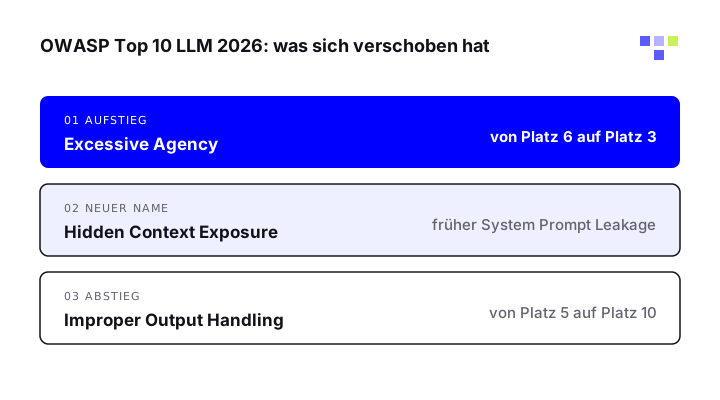
Am 3. August 2026 hat das OWASP GenAI Security Project die OWASP Top 10 LLM 2026 veröffentlicht, die neue Fassung der Liste der zehn wichtigsten Risiken für Anwendungen mit großen Sprachmodellen. Sie löst die Ausgabe 2025 ab, mischt die Reihenfolge stärker als frühere Fassungen und stützt sich erstmals auf ausgewertete Vorfälle. Hier lesen Sie, welche Einträge sich bewegt haben, warum, und welche Schutzmaßnahmen daraus für KI-Agenten im Unternehmen folgen.
Was ist neu an der OWASP Top 10 LLM 2026?
Neu ist zuerst die Methode. Bis 2025 beruhte die Liste allein auf der Einschätzung von Fachleuten. Für 2026 hat das Projekt nach eigenen Angaben 7.714 öffentlich dokumentierte Vorfälle aus Schwachstellendatenbanken und einer Datenbank für KI-Schäden gesammelt und 6.639 davon, die genug Details enthielten, automatisch eingeordnet.
Die Abstimmung der Community zählt zu drei Vierteln, die Vorfallsdaten zu einem Viertel. Die Projektleitung begründet das so: Ein Jahr mit lückenhaften Daten soll das Urteil der Praktiker nicht kippen, aber ein Eintrag kann um eine Stufe wandern, wenn Einschätzung und Vorfälle weit auseinanderliegen.
Genau diese Abweichungen erklären die neuen Plätze. Bei Prompt Injection und bei Misinformation liefen Abstimmung und Daten am weitesten auseinander, und zwar in entgegengesetzte Richtungen. Beide Fälle betreffen KI-Agenten direkt.
Die neue Reihenfolge der OWASP Top 10 LLM 2026
Die Tabelle stellt beide Fassungen nebeneinander. Die Kennungen tragen die Jahreszahl, deshalb meint LLM03:2025 etwas anderes als LLM03:2026. Achten Sie in Prüfberichten und Richtlinien darauf, welche Fassung zitiert wird.
| 2026 | Eintrag | Platz 2025 |
|---|---|---|
| LLM01 | Prompt Injection | 1 |
| LLM02 | Sensitive Information Disclosure | 2 |
| LLM03 | Excessive Agency | 6 |
| LLM04 | Supply Chain | 3 |
| LLM05 | Data and Model Poisoning | 4 |
| LLM06 | Unbounded Consumption | 10 |
| LLM07 | Misinformation | 9 |
| LLM08 | Hidden Context Exposure | 7 (als System Prompt Leakage) |
| LLM09 | Vector and Embedding Weaknesses | 8 |
| LLM10 | Improper Output Handling | 5 |
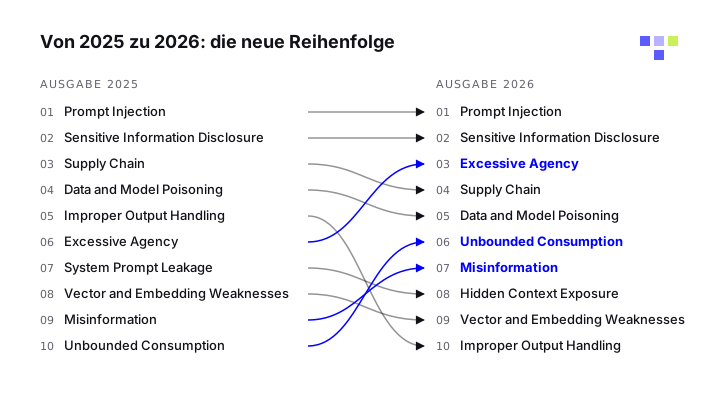
Drei Aufsteiger, ein neuer Name: Excessive Agency springt von Platz sechs auf Platz drei.
Mehrere Einträge decken zudem mehr ab als bisher. Prompt Injection umfasst jetzt Anweisungen in Bildern und Tonspuren, Data and Model Poisoning das Unterwandern der Feinabstimmung, Supply Chain Modelldateien, die nicht sind, was sie vorgeben und Improper Output Handling den unsicheren Code, den Programmierassistenten erzeugen. Alle zehn Einträge mit Gegenmaßnahmen finden Sie im Leitfaden zur OWASP Top 10 für LLM-Anwendungen.
Excessive Agency auf Platz drei: was das für KI-Agenten bedeutet
OWASP nennt den Aufstieg von Excessive Agency die folgenreichste Verschiebung der Liste. Begründung: Abstimmung und Vorfallsdaten zeigen übereinstimmend, dass der Schaden bei agentischen Einsätzen entsteht. Gemeint ist ein System, das auf eine falsche, mehrdeutige oder manipulierte Modellausgabe hin schädliche Aktionen ausführen kann, egal was die Fehlfunktion ausgelöst hat.
Als Ursachen nennt OWASP zu viele Funktionen, zu viele Rechte und zu viel Autonomie. Ein typisches Beispiel aus dem Eintrag: Ein Werkzeug soll Dokumente nur lesen, kann sie aber auch ändern und löschen. Oder ein Werkzeug greift für einen einzelnen Nutzer mit einem Konto zu, das alle Dateien aller Nutzer sieht.
Die empfohlenen Gegenmaßnahmen sind handfest:
- Werkzeuge und deren Funktionen auf das Nötige kürzen, offene Werkzeuge wie beliebige Shell-Befehle meiden.
- Rechte in den Zielsystemen begrenzen, etwa nur Lesezugriff auf eine Tabelle.
- Aktionen im Kontext des jeweiligen Nutzers ausführen und diesen Kontext auch über Ketten aus mehreren Agenten mitführen.
- Folgenreiche Aktionen von einem Menschen freigeben lassen.
- Berechtigungen im Code prüfen, statt das Modell entscheiden zu lassen.
Wie eine Freigabe aussieht, die Mitarbeiter nicht nach dem zwanzigsten Klick blind bestätigen, beschreibt der Leitfaden zu Human in the Loop.
Prompt Injection bleibt Platz eins der OWASP Top 10 LLM 2026
Nach den Vorfallsdaten allein wäre Prompt Injection aus den Top 10 gefallen. OWASP behält den Eintrag trotzdem an der Spitze und erklärt das mit einem Abwehreffekt: Teams wehren Injection intensiv ab, deshalb landen weniger saubere Angriffe in öffentlichen Datenbanken. Die Angriffsfläche bleibt überall dort, wo ein Modell fremde Inhalte liest. Auch das BSI zitiert die Ausgabe 2026 mit Prompt Injection auf Platz eins.
Für Agenten ist die Verbindung zu Excessive Agency entscheidend. Laut OWASP wurden die meisten folgenreichen Injection-Vorfälle erst schwer, weil das Modell Werkzeuge und Rechte hatte, mit denen es auf Nutzerebene für den Angreifer handeln konnte. Die Injection ist der Einstieg, die Rechte bestimmen den Schaden.
Der Eintrag LLM01:2026 nennt deshalb Maßnahmen, die eine gelungene Injection eingrenzen. Zugangsdaten und schreibende Aktionen gehören in den Anwendungscode, privilegierte Aufrufe laufen über eine feste Regelprüfung. Als Untergrenze empfiehlt OWASP die „Rule of Two“: Hat ein Agent gleichzeitig Zugriff auf fremde Eingaben, auf sensible Daten und auf Aktionen oder Kommunikation nach außen, braucht jede einzelne Aktion eine menschliche Freigabe.
Dazu kommt eine Warnung zu Prüfungen. OWASP verweist auf eine Studie zu 12 neueren Abwehrverfahren: Bei den meisten lag die Erfolgsquote statischer Angriffe nahe null, die angepasster Angriffe über 90 Prozent. Testen Sie Ihre Agenten deshalb mit Angreifern, die die Abwehr kennen. Hintergründe und Beispiele stehen im Leitfaden zu Prompt Injection.
Kosten, Fehlinformation und versteckter Kontext
Unbounded Consumption ist um vier Plätze gestiegen. OWASP beschreibt, dass agentische Architekturen und Protokolle wie MCP eine einzelne Anfrage in eine Kette nachgelagerter Operationen verwandeln. Eine Begrenzung der Anfragen reicht nicht mehr. Gefordert sind feste Kostenobergrenzen und Abbruchschalter auf Ebene des Agenten.
Misinformation stand bei den Fachleuten weit unten, in den Vorfällen weit oben. Die Liste setzt den Eintrag nun auf Platz sieben. Bei Agenten wird aus einer falschen Antwort eine falsche Handlung: OWASP beschreibt, dass falsche Zustände oder Belege von nachgelagerten Komponenten übernommen werden und direkt zu ungewollten Aktionen führen.
Aus System Prompt Leakage wurde Hidden Context Exposure. Der Eintrag umfasst neben dem Systemprompt auch Entwickleranweisungen, abgerufene Regeltexte und Werkzeugschemata. OWASP rät, jeden versteckten Kontext als auffindbar zu behandeln und keine Zugangsdaten darin abzulegen. Für Agenten, die über MCP angebunden sind, betrifft das auch die Beschreibung jedes Werkzeugs; worauf Sie bei der Anbindung achten, zeigt der Leitfaden zur Sicherheit von MCP-Servern.
Was Unternehmen mit der OWASP Top 10 LLM 2026 jetzt tun
OWASP zieht eine klare Grenze: Die LLM-Liste gilt, solange das Modell ein Bauteil einer Anwendung ist. Sobald es Werkzeuge aufruft, ein Gedächtnis über Sitzungen führt und Folgen auslöst, gehört die OWASP Top 10 for Agentic Applications dazu. Für KI-Agenten brauchen Sie beide Listen.
Diese Schritte leiten sich direkt aus der OWASP Top 10 LLM 2026 ab:
- Verweise in Richtlinien, Prüfberichten und Verträgen auf die Kennungen von 2026 umstellen.
- Für jeden Agenten Werkzeuge, Rechte und Autonomie auflisten und auf das Nötige kürzen.
- Prüfen, ob ein Agent fremde Inhalte, sensible Daten und Aktionen nach außen kombiniert, und dort Freigaben einbauen.
- Kostenobergrenzen und Abbruchschalter für Agenten-Schleifen setzen.
- Systemprompts und Werkzeugbeschreibungen auf Zugangsdaten durchsuchen.
- Abwehr mit Angreifern testen, die die eingesetzten Schutzmaßnahmen kennen.
Den Hintergrund erklärt der Leitfaden OWASP Top 10 für LLM im Bereich Angriffe.
Quellen
- OWASP Top 10 for LLM Applications 2026, OWASP GenAI Security Project
- 2025 Top 10 Risk & Mitigations for LLMs and Gen AI Apps, OWASP GenAI Security Project
- LLM06:2025 Excessive Agency, OWASP GenAI Security Project
- OWASP Top 10 for Agentic Applications for 2026, OWASP GenAI Security Project
- Basisschutz gegen Indirect Prompt Injection in dokumentbasierten LLM-Chats, Bundesamt für Sicherheit in der Informationstechnik (BSI)