Kurz gesagt
Um OpenClaw sicher zu installieren, klonen Sie das offizielle Repository und starten ./scripts/docker/setup.sh, mit OPENCLAW_SANDBOX=1 für die Agenten-Sandbox. Das Skript fragt API-Schlüssel ab, erzeugt ein Gateway-Token und startet das Gateway per Docker Compose. Danach halten Sie den Port privat, prüfen die Sandbox mit openclaw sandbox explain und führen openclaw security audit aus.
OpenClaw installieren: welche Wege gibt es?
Wer OpenClaw installieren will, hat laut offizieller Dokumentation mehrere Wege: ein Installationsskript, die Paketmanager npm, pnpm oder bun, Desktop-Apps für macOS und Windows, einen Build aus dem Quellcode und Docker. Die Doku nennt Docker ausdrücklich optional, empfiehlt es aber für eine isolierte Gateway-Umgebung oder einen Rechner ohne lokale Installationen.
Für Unternehmen zählt weniger der Installationsweg als die Frage, was der Agent danach darf. Lesen Sie deshalb vorab, welche Rechte OpenClaw hat und welche Risiken belegt sind. Wie Werkzeuge allgemein an KI-Agenten angebunden werden, erklärt die Seite zur Sicherheit von MCP-Servern.
| Weg | Offizieller Befehl | Wann sinnvoll |
|---|---|---|
| Installationsskript (macOS, Linux, WSL2) | curl -fsSL https://openclaw.ai/install.sh | bash | Schneller Start auf einem eigenen Rechner |
| npm (npm 12 oder 11.16+) | npm install -g openclaw@latest --allow-scripts=openclaw | Node ist bereits installiert und wird selbst verwaltet |
| Docker | ./scripts/docker/setup.sh | Gateway isoliert im Container, etwa auf einem Server |
| Quellcode | git clone https://github.com/openclaw/openclaw.git | Mitarbeit am Projekt und eigene Builds |
Voraussetzungen für OpenClaw mit Docker
Für die Docker-Variante nennt die Doku Docker Desktop oder Docker Engine mit Docker Compose v2. Ein lokaler Build des Images braucht mindestens 6 GB Arbeitsspeicher; mit einem fertigen Image entfällt diese Anforderung. Für Installationen ohne Docker verlangt OpenClaw Node 24.16.0 oder neuer auf der 24er-Linie oder 26.1.0 oder neuer.
Planen Sie außerdem eine eigene Umgebung. Der Agent arbeitet mit allen Rechten, die er auf dem Rechner vorfindet. Ein eigener Server oder eine eigene VM mit eigenem Nutzer und reinen Firmenkonten hält private Daten und andere Dienste aus seiner Reichweite.
- Docker und Compose v2: Docker Desktop oder Docker Engine auf dem Zielrechner.
- Arbeitsspeicher: mindestens 6 GB für einen lokalen Build, sonst ein fertiges Image.
- Eigene Umgebung: eigener Rechner oder VM mit eigenem Nutzer und Firmenkonten.
- API-Schlüssel: Zugang zu einem Modellanbieter, den das Setup abfragt.
OpenClaw Docker: das Gateway im Container starten
Das Setup-Skript liegt im offiziellen Repository und wird aus dessen Wurzelverzeichnis gestartet. Ohne weitere Angabe baut es das Image lokal als openclaw:local. Mit der Variable OPENCLAW_IMAGE nutzen Sie stattdessen ein fertiges Image aus der GitHub Container Registry, die das Projekt als primäre Quelle für Releases und Herkunftsprüfungen nennt.
Die Doku rät, nur ghcr.io/openclaw/openclaw oder den Docker-Hub-Spiegel openclaw/openclaw zu verwenden und inoffizielle Spiegel zu meiden. Für einen festgeschriebenen Betrieb wählen Sie den Versions-Tag eines Releases, damit Updates nur bewusst passieren.
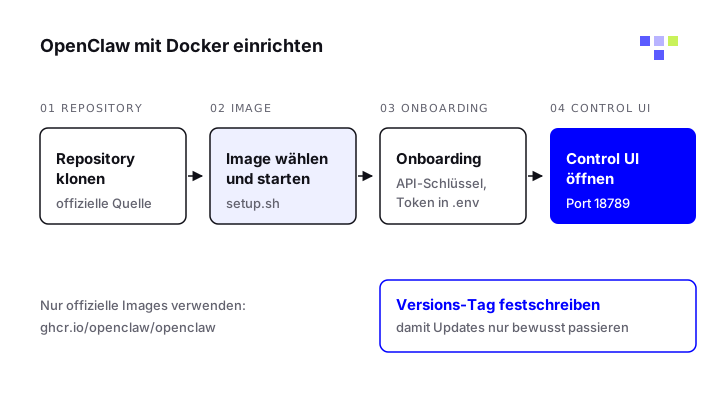
Repository holen
Klonen Sie das offizielle Repository von GitHub und wechseln Sie in den Ordner openclaw.
Image wählen und Setup starten
Setzen Sie OPENCLAW_IMAGE auf das offizielle Image und starten Sie das Setup-Skript.
Onboarding durchlaufen
Das Skript fragt API-Schlüssel ab, erzeugt ein Gateway-Token, schreibt es in die Datei .env und startet das Gateway per Docker Compose.
Control UI öffnen
Rufen Sie http://127.0.0.1:18789/ auf und tragen Sie unter Settings das Token aus der .env ein. Den Link erhalten Sie erneut mit docker compose run --rm openclaw-cli dashboard --no-open.
git clone https://github.com/openclaw/openclaw.git
cd openclaw
export OPENCLAW_IMAGE="ghcr.io/openclaw/openclaw:latest"
./scripts/docker/setup.sh
OpenClaw Sandbox: Werkzeuge im Container isolieren
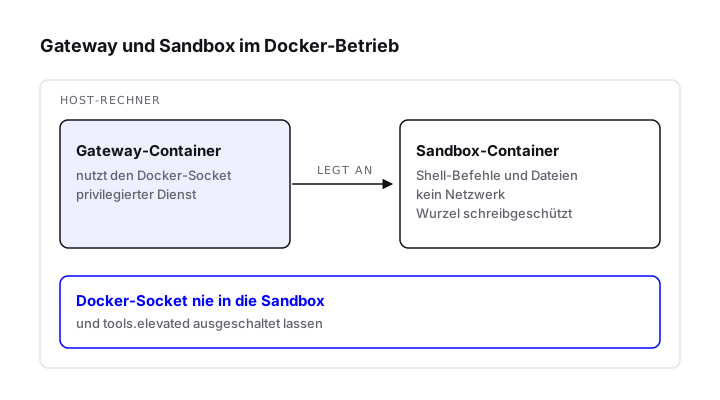
Ein Gateway im Container ist noch keine Sandbox für den Agenten. Die OpenClaw Sandbox ist eine eigene Schicht: Das Gateway bleibt, wo es ist, und nur die Werkzeugausführung, also Shell-Befehle und Dateizugriffe, wandert in getrennte Container. Sie ist standardmäßig ausgeschaltet und laut Doku keine perfekte Sicherheitsgrenze, begrenzt aber Datei- und Prozesszugriffe, wenn das Modell sich falsch verhält.
Für das Docker-Gateway schaltet die Variable OPENCLAW_SANDBOX=1 die Sandbox beim Setup ein. Das Skript bindet den Docker-Socket erst ein, wenn die Voraussetzungen erfüllt sind, und setzt den Modus auf off zurück, falls die Einrichtung scheitert. Prüfen Sie deshalb nach dem Setup, ob die Sandbox wirklich aktiv ist.
Den Docker-Socket des Hosts dürfen Sie laut Doku niemals in die Sandbox-Container der Agenten einbinden. Der Gateway-Container selbst nutzt ihn, um Sandbox-Container als Geschwister anzulegen. Behandeln Sie diesen Container deshalb wie einen privilegierten Dienst.
| Modus (sandbox.mode) | Wirkung laut Doku |
|---|---|
| off (Standard) | Keine Sandbox für den Agenten; Werkzeuge laufen auf dem Gateway-Rechner. |
| non-main | Jede Sitzung außer der Hauptsitzung des Agenten läuft in der Sandbox, also auch Gruppen und Kanäle. |
| all | Jede Sitzung läuft in der Sandbox. |
export OPENCLAW_SANDBOX=1
./scripts/docker/setup.sh
Sandbox-Einstellungen sicher wählen
Das Docker-Backend startet mit strengen Vorgaben: kein Netzwerk im Container (network: "none"), schreibgeschütztes Wurzeldateisystem, alle Linux-Capabilities entzogen und das Image openclaw-sandbox:trixie-slim. Zusätzlich setzt OpenClaw no-new-privileges. Die Konfiguration unten stammt aus der Doku und gibt dem Agenten seinen Arbeitsbereich nur lesend unter /agent.
Mit workspaceAccess entscheiden Sie, was die Sandbox sieht: none (Standard) gibt nur einen eigenen Arbeitsbereich frei, ro bindet den Agenten-Arbeitsbereich lesend ein, rw schreibend. Zusätzliche Ordner per Bind-Mount bekommen ein eigenes ro oder rw. Wählen Sie den kleinsten Ordner und ro, solange keine Schreibrechte nötig sind.
Bei npm-Installationen ohne Quellcode baut openclaw doctor --fix das Standard-Image, sobald die Sandbox in der Konfiguration aktiviert ist. Das Standard-Image enthält kein Node; Paketinstallationen im laufenden Betrieb scheitern absichtlich. Benötigte Werkzeuge gehören in ein eigenes Image.
{
  agents: {
    defaults: {
      sandbox: {
        mode: "all",
        backend: "docker",
        scope: "session",
        workspaceAccess: "ro",
        docker: {
          image: "openclaw-sandbox:trixie-slim",
          readOnlyRoot: true,
          tmpfs: ["/tmp", "/var/tmp", "/run"],
          network: "none",
          capDrop: ["ALL"],
        },
      },
    },
  },
}
tools.elevated ist laut Doku ein bewusster Notausgang: Befehle damit laufen außerhalb der Sandbox. Lassen Sie ihn ausgeschaltet, sonst kann eine manipulierte Anweisung die Sandbox umgehen.
Netzwerk und Zugriff absichern
Das Docker-Setup setzt den Gateway-Bind standardmäßig auf lan, damit der Browser auf dem Host über den veröffentlichten Port 18789 zugreifen kann. Auf einem Server mit öffentlicher Adresse ist dieser Port damit potenziell von außen erreichbar. Die Doku verlangt für jeden Bind über loopback hinaus eine Authentifizierung und eine echte Firewall und warnt: Das Gateway nie ohne Authentifizierung auf 0.0.0.0 betreiben.
Veröffentlichte Container-Ports laufen über Docker-eigene Weiterleitungsketten und umgehen damit einfache Host-Regeln. Firewall-Regeln für das Gateway gehören laut Doku in die Kette DOCKER-USER, die vor Dockers eigenen Regeln greift. Für den Fernzugriff empfiehlt die Doku Tailscale Serve, weil das Gateway dabei auf loopback bleibt.
Legen Sie außerdem fest, wer dem Agenten schreiben darf, und begrenzen Sie Direktnachrichten und Gruppen auf bekannte Absender. Wie Sie Eingaben trennen und Anweisungen aus fremden Inhalten abfangen, zeigt die Anleitung Prompt Injection verhindern.
Nach der Installation: Sandbox und Sicherheit prüfen
OpenClaw bringt zwei Prüfwerkzeuge mit. openclaw sandbox explain zeigt den wirksamen Sandbox-Modus, den Arbeitsbereich, die Docker-Mounts und die Werkzeugrichtlinie samt Konfigurationsschlüsseln zum Nachbessern. openclaw security audit prüft Zugriffsregeln, Netzwerkfreigabe, Dateirechte, Plugins und Abweichungen von sicheren Grundeinstellungen.
Die Option --fix ist bewusst eng gefasst: Sie stellt offene Gruppenrichtlinien auf Allowlists um und verschärft Dateirechte. Alle übrigen Befunde arbeiten Sie selbst ab. Für Befehle, die Daten verändern oder Nachrichten senden, bauen Sie zusätzlich menschliche Freigaben ein, damit kein Shell-Befehl ohne Zustimmung läuft.
openclaw sandbox explain
openclaw security audit
openclaw security audit --deep
openclaw security audit --fix
Updates im Docker-Betrieb laufen laut Doku über docker compose pull openclaw-gateway openclaw-cli, docker compose stop openclaw-gateway und docker compose up -d openclaw-gateway. Sichern Sie vorher den Zustand und vergleichen Sie Ihre Version mit den Sicherheitshinweisen im GitHub-Repository.
Häufige Fragen
Brauche ich Docker, um OpenClaw zu installieren?
Nein. Die Doku nennt Docker optional und bietet Installationsskript, npm, pnpm, bun und Desktop-Apps an. Docker lohnt sich, wenn das Gateway isoliert auf einem Server laufen soll.
Die Agenten-Sandbox nutzt Docker unabhängig davon: Auch bei einer npm-Installation laufen Werkzeuge in Docker-Containern, sobald Sie die Sandbox einschalten.
Ist die OpenClaw Sandbox eine sichere Grenze?
Die Doku nennt sie ausdrücklich keine perfekte Sicherheitsgrenze. Sie begrenzt Datei- und Prozesszugriffe der Werkzeuge, während das Gateway auf dem Host bleibt.
Die Sandbox wirkt nur zusammen mit Werkzeugrichtlinien, ausgeschaltetem tools.elevated und sparsamen Bind-Mounts. Nutzer, die sich nicht vertrauen, brauchen laut Doku getrennte Gateways.
Warum kann der Agent in der Sandbox keine Pakete installieren?
Das ist gewollt. Die Docker-Sandbox läuft ohne Netzwerk, mit schreibgeschütztem Wurzeldateisystem und ohne Root-Rechte. Systempakete gehören laut Doku in ein eigenes Image, das Sie vorab bauen und in sandbox.docker.image eintragen.
Wie richte ich die Sandbox ohne Quellcode-Checkout ein?
Aktivieren Sie die Sandbox in der Konfiguration mit mode non-main oder all und führen Sie openclaw doctor --fix aus. Doctor findet das mitgelieferte Build-Skript im installierten Paket und baut das Standard-Image openclaw-sandbox:trixie-slim.
Wie halte ich eine Docker-Installation aktuell?
Ziehen Sie das neue Image, stoppen Sie das Gateway und starten Sie es neu. Beim Start führt das Image laut Doku automatisch openclaw doctor --fix aus. Betreiben Sie je Zustandsvolume nur eine Gateway-Instanz und sichern Sie den Zustand vor dem Update.
Quellen
- Install, OpenClaw (offizielle Dokumentation)
- Docker, OpenClaw (offizielle Dokumentation)
- Docker Compose operations and image maintenance, OpenClaw (offizielle Dokumentation)
- Docker networking, providers, and storage, OpenClaw (offizielle Dokumentation)
- Sandboxing, OpenClaw (offizielle Dokumentation)
- Docker backend, OpenClaw (offizielle Dokumentation)
- Images and setup, OpenClaw (offizielle Dokumentation)
- Network exposure, OpenClaw (offizielle Dokumentation)
- Running the security audit, OpenClaw (offizielle Dokumentation)
- Modes, scope, and backend, OpenClaw (offizielle Dokumentation)