Kurz gesagt
Das BSI veröffentlicht zu KI vor allem Leitfäden für Entwickler und Sicherheitsverantwortliche. Für Unternehmen, die KI-Agenten einsetzen, sind vier Papiere zentral: das Risiko-Papier zu generativen KI-Modellen (Januar 2025), der Leitfaden gegen Evasion-Attacks auf LLMs (Januar 2026), die IT-Sicherheitsinformation zu KI vom Juni 2026 und der Basisschutz gegen Indirect Prompt Injection (September 2026).
Was veröffentlicht das BSI zu KI?
Das BSI bündelt seine Papiere zu KI auf einer Themenseite für Unternehmen und Organisationen. Dort stehen Grundlagenstudien, Prüfkriterien, Whitepaper und praktische Leitfäden nebeneinander, die meisten auf Deutsch, einige nur auf Englisch. Mehrere Dokumente stammen vom Referat T 25 „Sicherheit in der Künstlichen Intelligenz“.
Dazu kommt der Aufbau des AISI Deutschland (AI Safety and Security Institute). BSI und Bundesnetzagentur bilden laut BSI in einer ersten Phase einen virtuellen Kern. Das Institut soll KI-Modelle technisch bewerten und die Bundesregierung beraten, ausdrücklich ohne Rolle als Regulierer oder Marktaufsicht. Monatlich erscheinen dazu die AISI-News mit aktuellen KI-Sicherheitsthemen.
Für Unternehmen, die KI-Werkzeuge nur nutzen, sind nicht alle Papiere gleich wichtig. Viele richten sich an Entwickler oder an die Bundesverwaltung. Die folgenden Tabellen ordnen deshalb jede Veröffentlichung einer Zielgruppe zu. Wie die BSI-Empfehlungen in ein Gesamtkonzept passen, zeigt die Seite zur KI-Sicherheit im Unternehmen.
BSI-Veröffentlichungen zu Sprachmodellen und KI-Agenten
Diese Papiere betreffen direkt den Einsatz von Sprachmodellen, Chat-Assistenten und Agenten im Unternehmen. Die Daten stammen aus den Dokumenten selbst oder von der jeweiligen BSI-Seite, Stand November 2026.
| Titel | Datum | Inhalt | Für wen |
|---|---|---|---|
| Basisschutz gegen Indirect Prompt Injection in dokumentbasierten LLM-Chats | September 2026 (Version 1.0 vom 14.09.2026) | Fünf Basismaßnahmen aus Red-Teaming-Tests, mit GitHub-Repository und Agenten-Skill zur Prüfung | Betreiber und Entwickler von Chats, in die Nutzer Dokumente hochladen |
| Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich KI | 22.06.2026 | IT-Sicherheitsinformation mit Kritikalität 2 (Gelb): schnelleres Patchen, Assume Breach, Absicherung von KI-Komponenten | IT-Sicherheitsverantwortliche aller Organisationen |
| Evasion-Attacks auf LLMs: Gegenmaßnahmen in der Praxis | 15.01.2026 | Einordnung von Prompt Injection und Jailbreaks, Gegenmaßnahmen auf Management-, Mensch-, System- und LLM-Ebene | Entwickler und IT-Sicherheitsbeauftragte, die ein vortrainiertes LLM in eigene Anwendungen einbauen |
| Evasion-Attacks auf LLMs: Checkliste zur Härtung des LLM-Systems | Januar 2026, Teil des Leitfadens | Aufgaben in drei Bereichen: Grundlagen, Threat Modelling, Gegenmaßnahmen | Wie der Leitfaden |
| KI-Sicherheitsstudie 2026 | 07.10.2026 | Befragung von mehr als 500 Unternehmen ab 20 Beschäftigten mit dem TÜV-Verband zu KI-Nutzung, Vorfällen und Schutzmaßnahmen | Geschäftsführung als Vergleichsmaßstab |
| Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden | Version 2.0 vom 17.01.2025 | 28 Risiken und 20 Gegenmaßnahmen für Text-, Bild- und Videomodelle | Unternehmen und Behörden, die generative KI einführen wollen |
| Kriterienkatalog zur Integration von extern bereitgestellten generativen KI-Modellen | 06.06.2025 | Mindestanforderungen von Governance bis Beendigung, auch für lokal betriebene Modelle | Bundesverwaltung; für Unternehmen als Vorlage nutzbar |
| AI Coding Assistants (mit ANSSI) | Stand September 2024 | Risiken von Programmierassistenten und deutsch-französische Empfehlungen, auf Englisch | Führungskräfte und Entwickler |
| KI-Agenten | ohne Datum | Erklärung der Lethal Trifecta und sieben Schutzmaßnahmen | Verbraucher; gut als Grundlage für Schulungen |
| AISI-News: Aktuelle KI-Sicherheitsthemen | monatlich, zuletzt Ausgabe 10/2026 vom 01.11.2026 | Vorfälle, Forschung und Nachrichten zur KI-Sicherheit | Sicherheitsteams, die Agenten betreiben |
| Indirect Prompt Injections: Intrinsische Schwachstelle in anwendungsintegrierten KI-Sprachmodellen | 18.07.2023 | Erste Warnung des BSI vor der Schwachstellenklasse | IT-Sicherheitsverantwortliche |
Weitere BSI-Papiere: Grundlagen, Prüfkriterien und Daten
Diese Veröffentlichungen helfen bei Beschaffung, Prüfung und eigener Modellentwicklung. Für den reinen Einsatz von KI-Agenten sind sie seltener nötig.
| Titel | Datum | Inhalt | Für wen |
|---|---|---|---|
| Erklärbare KI (XAI): Chancen und Risiken für die Cybersicherheit | 07.08.2026 | Nutzen und Grenzen erklärbarer KI für die Abwehr | Cybersicherheitsverantwortliche, Entwickler |
| SBOM for AI: Minimum Elements | 2026, G7 | Mindestangaben einer Stückliste für KI-Systeme, auf Englisch | Einkauf, Anbieter, Lieferkettenmanagement |
| Whitepaper zu Bias in der künstlichen Intelligenz | August 2025 | Arten von Verzerrung und Methoden zur Erkennung und Minderung | Entwickler, Fachverantwortliche |
| QUAIDAL: Qualität von Trainingsdaten | Version vom 02.06.2025 | Methodik und Kriterien zur Bewertung von Trainingsdatensätzen | Teams, die Modelle trainieren oder feinjustieren |
| Whitepaper Transparenz von KI-Systemen | 01.07.2024 | Was Transparenz für verschiedene Beteiligte bedeutet, mit Bezug zur KI-Verordnung | Anbieter und Betreiber |
| AIC4: Kriterienkatalog für KI-Cloud-Dienste | ohne Datum, wird derzeit nicht aktualisiert | Freiwillige Mindestanforderungen an maschinelles Lernen in Cloud-Diensten, Ergänzung zum C5 | Cloud-Anbieter, Prüfer, Kunden |
| Einfluss von KI auf die Cyberbedrohungslandschaft | 10.04.2024, vom BSI als veraltet markiert | Wie Sprachmodelle Angriffe erleichtern | Nur noch historisch relevant |
| AI security concerns in a nutshell | 09.03.2023 | Kurzer Überblick über praktische Angriffe auf KI und Abwehr, auf Englisch | Entwickler |
Was sagt das BSI zu KI-Agenten?
Auf seiner Verbraucherseite zu KI-Agenten warnt das BSI vor einer Kombination, die es „tödliche Dreifaltigkeit“ nennt: Ein Agent kann vertrauliche Daten einsehen, verarbeitet fremde Inhalte etwa aus Mails oder dem Internet und kann mit externen Systemen kommunizieren. Dazu empfiehlt es, Rechte auf die Aufgabe zu begrenzen, wichtige Aktionen bestätigen zu lassen und Aktivitätsprotokolle regelmäßig zu prüfen. Wie KI-Agenten aufgebaut sind und wo sie eingesetzt werden, erklärt eine eigene Seite.
Die IT-Sicherheitsinformation vom Juni 2026 nennt agentische Systeme ausdrücklich: Kritisch werden Prompt Injections dort, wo Sprachmodelle mit Werkzeugen, Schnittstellen oder automatisierten Abläufen gekoppelt sind und ihre Ausgaben direkt Aktionen auslösen. Für die sichere Einführung agentischer KI verweist das BSI auf einen Leitfaden des Australian Cyber Security Centre.
Die AISI-News 09/2026 berichten über Lücken in Coding-Agenten, bei denen manipulierte Plugins aus Marktplätzen oder Einstellungen in einem Git-Repository Code ausführen konnten. Wer Programmierassistenten mit Werkzeuganbindung nutzt, findet die Absicherung auf der Seite zu Claude Code und MCP.
Basisschutz gegen Indirect Prompt Injection: die fünf Maßnahmen
Das jüngste Papier ist für alle Unternehmen interessant, die Mitarbeitern einen Chat mit Dokumenten-Upload anbieten. Das BSI hat dafür mehrere dokumentbasierte LLM-Chats im Red Teaming untersucht. Die wiederkehrende Schwäche: Dokumentinhalte gehen ungefiltert in den Prompt und sind nicht klar vom Auftrag des Nutzers getrennt. Wie der Angriff abläuft, erklärt die Seite zur indirekten Prompt Injection.
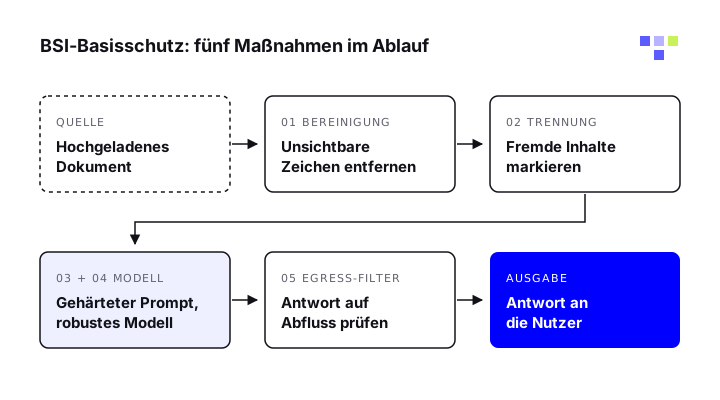
- Eingabe-Bereinigung: unsichtbare Unicode-Zeichen, Steuerzeichen und gefälschte Rollen-Marker vor der Übergabe entfernen.
- Vertrauensbereich-Trennung: fremde Inhalte in markierte Blöcke mit Zufalls-ID und niedriger Vertrauensstufe packen.
- Gehärteter System-Prompt: feste Struktur mit Prioritäten, die Überschreiben und Auslesen erschwert.
- Modellauswahl und Reasoning: ein robustes Modell nach Benchmarks wählen und einen Denkschritt vorschalten.
- Egress-Filter: die fertige Antwort auf Datenabfluss, Systemprompt-Teile und Exfiltrations-Links prüfen.
Das BSI betont, dass die Maßnahmen weder ein anwendungsspezifisches Red Teaming noch eine eigene Sicherheitsbewertung ersetzen und nur gegen Indirect Prompt Injections wirken.
Was Unternehmen aus den BSI-Papieren umsetzen
Aus den Leitfäden lassen sich Schritte ableiten, die auch kleinere Unternehmen ohne eigene Entwicklungsabteilung umsetzen können. Die Klammern nennen die Quelle. Eine strukturierte Bewertung der Risiken je Anwendung beschreibt die Seite zu KI-Risiken.
Risikoanalyse vor dem Einsatz
Vor der Einführung jedes KI-Werkzeugs eine eigene Risikoanalyse durchführen, inklusive Prüfung der Anbieter (Generative KI-Modelle, AI Coding Assistants).
Inventar führen
Alle Systeme und Anwendungen kennen, um bei neuen Schwachstellen sofort die eigene Betroffenheit zu prüfen (IT-Sicherheitsinformation 2026).
Rechte begrenzen
KI-Komponenten wie sicherheitskritische IT behandeln: Isolation, Validierungsschichten, Berechtigungskonzepte (IT-Sicherheitsinformation 2026).
Freigaben einbauen
Wichtige Aktionen eines Agenten vorher von einem Menschen bestätigen lassen, siehe Human in the Loop (Seite KI-Agenten).
Eingaben trennen
Fremde Inhalte bereinigen und als nicht vertrauenswürdig markieren, Antworten auf Datenabfluss prüfen (Basisschutz 2026).
Protokollieren
Aktivitäten der Agenten aufzeichnen und regelmäßig auswerten, Vorfälle nach dem Grundsatz Assume Breach erwarten (Seite KI-Agenten, IT-Sicherheitsinformation 2026).
Ergebnisse prüfen
Generierten Code und Inhalte mit Außenwirkung vor der Weiterverwendung kontrollieren (AI Coding Assistants, Generative KI-Modelle).
Grenzen der BSI-Empfehlungen
Das BSI verspricht keine vollständige Sicherheit. In der Checkliste zu Evasion-Attacks heißt es, dass derzeit keine absolut sichere Lösung existiert und auch mehrere Schutzschichten Restrisiken lassen. Für den Basisschutz übernimmt das BSI keine Gewähr für Vollständigkeit und Wirksamkeit im Einzelfall.
Die meisten Papiere sind Empfehlungen ohne Rechtspflicht. Der Kriterienkatalog richtet sich an die Bundesverwaltung, AIC4 wird freiwillig angewendet. Rechtliche Pflichten für Unternehmen ergeben sich aus DSGVO und KI-Verordnung (EU) 2024/1689, die BSI-Papiere zeigen, wie sich die Technik dahinter absichern lässt.
Häufige Fragen
Welche BSI-Veröffentlichung zu KI sollte ich zuerst lesen?
Für einen Überblick über Risiken und Gegenmaßnahmen das Papier „Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden“. Wer selbst ein Sprachmodell in Anwendungen einbaut, liest danach den Leitfaden zu Evasion-Attacks mit Checkliste.
Gibt es einen BSI-Leitfaden speziell für KI-Agenten in Unternehmen?
Ein eigenes Unternehmenspapier nur zu KI-Agenten hat das BSI bis November 2026 nicht veröffentlicht. Agenten behandeln die IT-Sicherheitsinformation vom Juni 2026, die Verbraucherseite zu KI-Agenten und die AISI-News. Für die Einführung agentischer KI verweist das BSI auf einen Leitfaden des Australian Cyber Security Centre.
Sind die KI-Empfehlungen des BSI verpflichtend?
Nein. Es sind Empfehlungen, Warnungen und Prüfkriterien. Sie helfen aber, den Stand der Technik zu belegen, etwa bei technischen und organisatorischen Maßnahmen nach DSGVO. Diese Einordnung ist keine Rechtsberatung.
Was ist das AISI Deutschland?
Das AI Safety and Security Institute ist eine im Aufbau befindliche Einrichtung zur technischen Bewertung leistungsfähiger KI-Modelle. In der ersten Phase bilden BSI und Bundesnetzagentur einen virtuellen Kern. Laut BSI übernimmt es keine Aufgaben als Regulierer oder Marktaufsicht.
Wie finde ich neue BSI-Veröffentlichungen zu KI?
Neue Papiere erscheinen auf der BSI-Themenseite Künstliche Intelligenz, Warnungen als Cybersicherheitswarnungen und aktuelle Vorfälle monatlich in den AISI-News auf der AISI-Startseite.
Quellen
- Künstliche Intelligenz (Themenseite), BSI
- Basisschutz gegen Indirect Prompt Injection in dokumentbasierten LLM-Chats (Version 1.0, 14.09.2026), BSI
- Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz (BITS-B 2026-262788-1032, 22.06.2026), BSI
- Evasion-Attacks auf LLMs: Gegenmaßnahmen in der Praxis (15.01.2026), BSI
- Evasion-Attacks auf LLMs: Eine Checkliste zur Härtung des LLM-Systems, BSI
- Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden (Version 2.0), BSI
- KI-Agenten, BSI
- AISI Deutschland, BSI
- AISI-News: Aktuelle KI-Sicherheitsthemen 09/2026, BSI
- AI Coding Assistants (ANSSI und BSI), BSI