Kurz gesagt
KI-Agenten sind Systeme, die mit einem großen Sprachmodell als Kern eine Aufgabe planen, Werkzeuge wie Mail, Browser oder Datenbanken aufrufen, das Ergebnis prüfen und so lange weiterarbeiten, bis das Ziel erreicht ist. Anders als ein Chatbot handeln sie selbst. Dafür brauchen sie oft weitreichende Zugriffsrechte, und genau daraus entstehen ihre Sicherheitsrisiken.
Was sind KI-Agenten?
KI-Agenten sind laut BSI Softwaresysteme, die auf einem großen Sprachmodell aufbauen und über Schnittstellen zu Programmen und dem Internet selbstständig Aufgaben in mehreren Schritten erledigen. Ein Chatbot liefert Antworten, ein Agent handelt: Er schreibt eine Mail, legt einen Termin an oder ändert einen Datensatz.
OpenAI fasst es in seinem Leitfaden für Entwickler knapp: Agenten sind Systeme, die Aufgaben eigenständig im Auftrag des Nutzers erledigen. Anwendungen, die ein Sprachmodell nur einbinden, ohne ihm die Steuerung des Ablaufs zu überlassen, zählt OpenAI ausdrücklich nicht dazu, etwa einfache Chatbots oder Stimmungsklassifikatoren.
Den Oberbegriff für solche Systeme liefert die Diskussion um Agentic AI, also KI, die Ziele mit wenig Aufsicht verfolgt. Rechtlich gibt es keine eigene Kategorie: Die KI-Verordnung (EU) 2024/1689 definiert in Artikel 3 Nummer 1 ein KI-System als maschinengestütztes System, das für einen „in unterschiedlichem Grade autonomen Betrieb ausgelegt ist“. KI-Agenten fallen damit unter diesen allgemeinen Begriff. Kurze Erklärungen der wichtigsten Fachbegriffe finden Sie im Glossar.
Wie funktionieren KI-Agenten?
Jeder KI-Agent besteht aus wenigen Bausteinen. OpenAI nennt drei Kernkomponenten: das Modell, die Werkzeuge und die Anweisungen. Anthropic beschreibt als Grundbaustein ein Sprachmodell, das um Abruf von Informationen, Werkzeuge und Gedächtnis erweitert ist. Das BSI zählt zusätzlich einen Orchestrator auf, der die Teile zusammenhält.
Entscheidend ist die Schleife. Anthropic nennt Agenten Sprachmodelle, die in einer Schleife Werkzeuge nutzen und dabei auf Rückmeldungen aus ihrer Umgebung reagieren. Das BSI beschreibt denselben Ablauf als Zyklus aus Analysieren, Planen, Handeln und Auswerten, bis die Aufgabe erledigt ist oder der Agent an eine Grenze stößt.
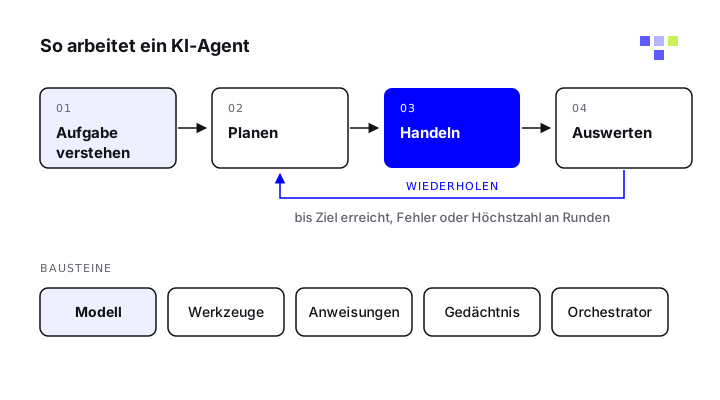
Aufgabe verstehen
Der Nutzer gibt ein Ziel vor, etwa: „Fasse die offenen Reklamationen dieser Woche zusammen und entwirf Antworten.“
Planen
Das Modell zerlegt das Ziel in Teilschritte und wählt das passende Werkzeug für den ersten Schritt.
Handeln
Der Agent ruft das Werkzeug auf, zum Beispiel eine Suche im Ticketsystem, und erhält ein Ergebnis zurück.
Auswerten und wiederholen
Das Modell prüft das Ergebnis und entscheidet über den nächsten Schritt. Die Schleife endet, wenn das Ziel erreicht ist, ein Fehler auftritt oder eine Höchstzahl an Durchläufen erreicht ist.
| Baustein | Aufgabe | Beispiel |
|---|---|---|
| Modell | Versteht die Aufgabe, plant und entscheidet über den nächsten Schritt | Ein großes Sprachmodell wie GPT oder Claude |
| Werkzeuge | Holen Informationen oder lösen Aktionen in anderen Systemen aus | Websuche, CRM-Abfrage, Mail senden, Datei schreiben |
| Anweisungen | Legen Rolle, Abläufe und Grenzen des Agenten fest | Systemprompt mit Arbeitsanweisung aus dem Handbuch |
| Gedächtnis | Hält Zwischenstände und Wissen über die Sitzung hinaus fest | Gespeicherter Rechercheplan, Projektnotizen |
| Orchestrator | Steuert die Schleife und verteilt Teilaufgaben | Code, der das Modell aufruft und Werkzeugergebnisse zurückgibt |
Welche Arten von KI-Agenten gibt es?
Für Unternehmen ist die wichtigste Unterscheidung die nach dem Grad der Selbstständigkeit. Anthropic trennt Workflows, bei denen Sprachmodell und Werkzeuge über fest programmierte Pfade laufen, von Agenten, die ihren Ablauf und ihre Werkzeugnutzung selbst bestimmen. OpenAI unterscheidet außerdem Einzelagenten von Multi-Agenten-Systemen. Für den Einsatz im Unternehmen zählt vor allem, wie viel der Agent ohne Rückfrage tun darf.
| Art | So arbeitet sie | Typischer Einsatz |
|---|---|---|
| Workflow mit KI-Schritten | Feste Abfolge im Code, das Modell erledigt einzelne Schritte | Mails klassifizieren und ins richtige Postfach sortieren |
| Einzelagent | Ein Modell mit Werkzeugen arbeitet in einer Schleife bis zum Ziel | Coding-Agent, Recherche-Assistent |
| Multi-Agenten-System mit Manager | Ein zentraler Agent verteilt Teilaufgaben an spezialisierte Agenten | Recherche mit parallel suchenden Unteragenten |
| Dezentrales Multi-Agenten-System | Agenten übergeben die Aufgabe untereinander je nach Spezialgebiet | Kundenservice mit Übergabe von Vertrieb an Support |
| Computer- und Browser-Agent | Bedient Bildschirm oder Browser wie ein Mensch, wenn keine Schnittstelle existiert | Formulare in Altsystemen ausfüllen, Webseiten bedienen |
KI-Agenten Beispiele aus Unternehmen
Kundenservice: Klarna meldete im Februar 2024, sein KI-Assistent habe im ersten Monat rund 2,3 Millionen Gespräche geführt, etwa zwei Drittel aller Service-Chats. Laut Klarna bearbeitete er unter anderem Erstattungen, Rücksendungen, Zahlungsprobleme und Stornierungen. Die Zahlen sind Angaben des Unternehmens selbst.
Softwareentwicklung: Coding-Agenten wie Claude Code lesen laut Anthropic die Codebasis, bearbeiten Dateien, führen Befehle aus und erstellen Commits und Pull Requests. Anthropic nennt Coding als Einsatzfeld, in dem Agenten gut funktionieren, weil sich ihre Ergebnisse mit automatischen Tests prüfen lassen.
Recherche: Anthropic beschreibt ein eigenes Multi-Agenten-System, in dem ein leitender Agent die Recherche plant und Unteragenten parallel suchen lässt. Den Plan legt er im Gedächtnis ab, damit er bei einem vollen Kontextfenster nicht verloren geht.
Prüf- und Entscheidungsvorgänge: OpenAI nennt als typische Kandidaten Abläufe mit vielen Ausnahmen, etwa die Freigabe von Erstattungen, Sicherheitsprüfungen von Lieferanten und die Bearbeitung von Schadenmeldungen in der Hausratversicherung. Für Endnutzer gibt es zudem Agenten, die im Browser arbeiten, wie der ChatGPT-Agent und KI-Browser wie ChatGPT Atlas. Das BSI zählt außerdem Mail-Assistenten, Terminplaner und Einkaufshelfer zu den verbreiteten Anwendungen.
Was unterscheidet KI-Agenten von Chatbots und klassischer Automatisierung?
Ein Chatbot beantwortet Fragen, die Handlung bleibt beim Menschen. Eine klassische Automatisierung, etwa mit RPA oder einer Regel-Engine, handelt zwar selbst, folgt aber starr festgelegten Regeln. OpenAI vergleicht das am Beispiel der Betrugserkennung: Die Regel-Engine arbeitet wie eine Checkliste, der Agent eher wie ein erfahrener Prüfer, der Zusammenhänge bewertet.
Daraus folgt eine einfache Empfehlung. Ist eine Aufgabe klar beschreibbar und regelbasiert, reicht laut OpenAI oft eine deterministische Lösung. BSI und die französische Behörde ANSSI schreiben ebenfalls, dass für einfache Aufgaben vordefinierte Workflows und direkter Code häufig effizienter sind als Agenten.
| Merkmal | Chatbot | Klassische Automatisierung | KI-Agent |
|---|---|---|---|
| Wer handelt? | Der Mensch nach der Antwort | Das System nach festen Regeln | Das System nach eigener Planung |
| Umgang mit Ausnahmen | Antwortet, löst aber nichts aus | Bricht ab oder braucht neue Regeln | Bewertet den Kontext und passt den Weg an |
| Vorhersagbarkeit | Hoch, es passiert nur Text | Sehr hoch | Gering, der Weg kann jedes Mal anders sein |
| Zugriffsrechte | Meist keine | Genau festgelegt | Oft weitreichend, je nach Werkzeugen |
| Hauptrisiko | Falsche Antworten | Fehler in den Regeln | Falsche oder manipulierte Handlungen |
Wo liegen die Grenzen von KI-Agenten?
Fehler summieren sich. Anthropic weist darauf hin, dass sich bei langen, zustandsbehafteten Abläufen Fehler aufschaukeln können. Ein falscher Zwischenschritt führt den Agenten in die falsche Richtung, und jeder weitere Schritt baut darauf auf. Dazu kommt das Grundproblem von Sprachmodellen, überzeugend formulierte, aber falsche Aussagen zu erzeugen, beschrieben auf der Seite zu KI-Halluzinationen.
Kosten und Dauer steigen. Laut Anthropic verbrauchen Agenten etwa viermal so viele Tokens wie ein Chat, Multi-Agenten-Systeme etwa fünfzehnmal so viele. Agenten lohnen sich deshalb vor allem bei Aufgaben mit hohem Wert.
Lange Aufgaben bleiben schwierig. Forschende von METR haben gemessen, wie lange Softwareaufgaben sein dürfen, die ein Modell mit 50 Prozent Erfolgswahrscheinlichkeit löst. Für Claude 3.7 Sonnet lag dieser Wert im Frühjahr 2025 bei rund 50 Minuten, wobei er sich seit 2019 etwa alle sieben Monate verdoppelt hat. Eine Erfolgsquote von 50 Prozent ist für viele Geschäftsprozesse zu wenig.
Volle Autonomie ist nicht empfohlen. BSI und ANSSI halten es für unwahrscheinlich, dass solche Agenten belastbare Sicherheitsgarantien bieten können, und raten vom vollständig autonomen Betrieb ohne menschliche Aufsicht ab.
Welche Sicherheitsrisiken haben KI-Agenten?
Ein Agent handelt mit den Rechten, die Sie ihm geben. Das BSI nennt als Risiken Kontrollverlust, ungewollte Aktionen wie Bestellungen oder Überweisungen, Datenweitergabe an Dritte und Kettenreaktionen in verbundenen Systemen. Das größte technische Einfallstor ist die Prompt Injection: versteckte Anweisungen in Webseiten, Mails oder Dokumenten, die der Agent wie echte Befehle ausführt.
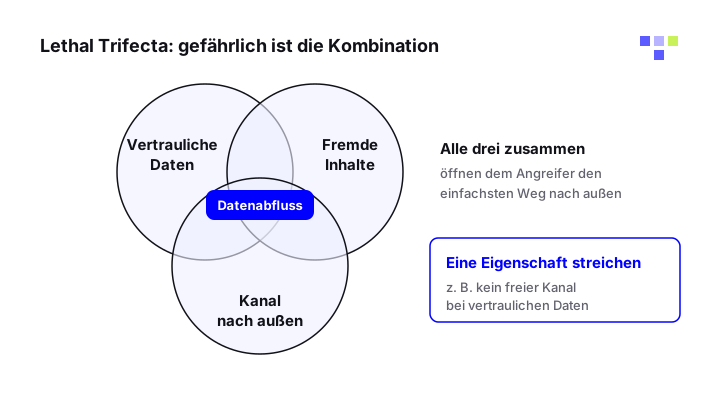
Besonders gefährlich wird ein Agent laut BSI, wenn er gleichzeitig auf vertrauliche Daten zugreift, fremde Inhalte verarbeitet und mit externen Systemen kommunizieren kann. Für diese Kombination hat sich der Begriff „Lethal Trifecta“ durchgesetzt. Fehlt eine der drei Eigenschaften, fehlt dem Angreifer der einfachste Weg zum Datenabfluss.
Werkzeuge kommen heute oft über das Model Context Protocol. Welche Angriffe dort möglich sind, zeigt die Seite zur Sicherheit von MCP-Servern. Verarbeitet ein Agent personenbezogene Daten, greifen die Regeln aus dem Bereich KI und Datenschutz, und für die Pflichten als Betreiber eines KI-Systems lohnt der Blick auf die KI-Verordnung. Die OWASP-Liste der zehn wichtigsten Risiken für agentische Anwendungen vom Dezember 2025 ordnet die Bedrohungen so:
| Kennung | Risiko laut OWASP | Was dahintersteckt |
|---|---|---|
| ASI01 | Agent Goal Hijack | Fremde Inhalte lenken Ziel oder Plan des Agenten um |
| ASI02 | Tool Misuse and Exploitation | Erlaubte Werkzeuge werden schädlich eingesetzt |
| ASI03 | Identity and Privilege Abuse | Der Agent nutzt Identitäten oder Rechte, die ihm nicht zustehen |
| ASI04 | Agentic Supply Chain Vulnerabilities | Manipulierte Werkzeuge, Erweiterungen oder MCP-Server |
| ASI05 | Unexpected Code Execution | Der Agent führt eingeschleusten Code aus |
| ASI06 | Memory & Context Poisoning | Dauerhaft vergiftetes Gedächtnis oder vergifteter Kontext |
| ASI07 | Insecure Inter-Agent Communication | Gefälschte oder abgefangene Nachrichten zwischen Agenten |
| ASI08 | Cascading Failures | Ein Fehler breitet sich über verbundene Agenten aus |
| ASI09 | Human-Agent Trust Exploitation | Menschen vertrauen dem Agenten zu sehr |
| ASI10 | Rogue Agents | Ein Agent weicht ohne aktiven Angreifer von seinem Auftrag ab |
Gegenmaßnahmen: vier Regeln für den Einsatz von KI-Agenten
OWASP empfiehlt neben den geringsten Rechten auch die geringste Selbstständigkeit: Wer einem System Agentenverhalten gibt, wo es keines braucht, vergrößert die Angriffsfläche ohne Nutzen. Das BSI rät Nutzern, nur die nötigen Berechtigungen zu vergeben, wichtige Aktionen bestätigen zu lassen und Protokolle zu prüfen. Daraus ergeben sich vier Regeln.
Rechte begrenzen
Der Agent bekommt nur die Daten und Werkzeuge, die er für genau diese Aufgabe braucht, zum Beispiel Lesezugriff statt Schreibzugriff und keinen Versand für einen Mail-Zusammenfasser.
Freigaben einbauen
Riskante Aktionen wie Zahlungen, Löschungen oder Mails an Externe bestätigt vorher ein Mensch. Wie das ohne Klickmüdigkeit gelingt, zeigt die Seite zu Human in the Loop.
Eingaben trennen
Inhalte von außen gelten als Daten und nie als Anweisung. Ein Agent mit Zugriff auf vertrauliche Daten bekommt keinen freien Kanal nach außen.
Protokollieren
Eingaben, Werkzeugaufrufe und Ergebnisse werden mitgeschrieben und regelmäßig ausgewertet, damit Sie unerwartete Aktionen erkennen und abbrechen können.
Checkliste: Was Unternehmen vor dem Einsatz prüfen sollten
Den Rahmen für Richtlinien, Zuständigkeiten und Inventar beschreibt die Seite zur KI-Sicherheit im Unternehmen. Für jeden einzelnen Agenten reichen diese Fragen als erste Bestandsaufnahme:
- Braucht die Aufgabe wirklich einen Agenten, oder reicht ein fester Ablauf?
- Welche Daten und Werkzeuge kann der Agent nutzen, und sind alle nötig?
- Liest er Inhalte von außen wie Mails, Webseiten oder Tickets?
- Welche Aktionen laufen ohne Bestätigung durch einen Menschen?
- Wer prüft die Protokolle, und wer darf den Agenten stoppen?
Beziehen Sie auch Agenten und Browser-Erweiterungen ein, die Mitarbeiter ohne Freigabe nutzen. Diese Schatten-KI hat oft dieselben Rechte wie das Benutzerkonto, in dem sie läuft.
Häufige Fragen
Was sind KI-Agenten einfach erklärt?
Ein KI-Agent ist ein Programm mit einem Sprachmodell als Kern, das eine Aufgabe selbst erledigt. Er plant die Schritte, bedient dafür andere Programme und prüft das Ergebnis, bis die Aufgabe fertig ist.
Was ist der Unterschied zwischen KI-Agenten und Agentic AI?
Agentic AI ist der Oberbegriff für KI-Systeme, die Ziele mit wenig Aufsicht verfolgen. KI-Agenten sind die einzelnen Bausteine darin. IBM beschreibt Agentic AI als System, das aus KI-Agenten besteht, die jeweils Teilaufgaben übernehmen.
Ist ChatGPT ein KI-Agent?
Ein reiner Chat ist nach der Definition von OpenAI kein Agent, weil das Modell dort keinen Ablauf steuert und keine Werkzeuge in anderen Systemen bedient. Sobald ChatGPT selbst im Browser arbeitet oder Aktionen ausführt, handelt es als Agent.
Wie der Agentenmodus arbeitet und was Sie dabei beachten sollten, steht auf der Seite zum ChatGPT-Agenten.
Sind KI-Agenten sicher?
Nicht von sich aus. BSI und ANSSI halten belastbare Sicherheitsgarantien für unwahrscheinlich und raten von vollständig autonomem Betrieb ohne menschliche Aufsicht ab.
Das Risiko lässt sich aber deutlich senken: mit begrenzten Rechten, Freigaben für kritische Aktionen, getrennten Eingaben und lückenlosen Protokollen.
Brauchen KI-Agenten ein Gedächtnis?
Für längere Aufgaben ja. Das Gedächtnis hält Zwischenstände, Pläne oder Projektwissen fest. Es ist aber auch ein Angriffsziel: OWASP führt die Vergiftung von Gedächtnis und Kontext als eigenes Risiko ASI06, weil manipulierte Einträge den Agenten auch in späteren Sitzungen beeinflussen.
Fallen KI-Agenten unter die KI-Verordnung?
Die KI-Verordnung (EU) 2024/1689 hat keine eigene Kategorie für Agenten. Ein KI-Agent ist in aller Regel ein KI-System nach Artikel 3 Nummer 1, und welche Pflichten gelten, hängt von seinem Einsatzzweck und seiner Risikoeinstufung ab.
Unternehmen, die ein KI-System in eigener Verantwortung verwenden, sind Betreiber im Sinne von Artikel 3 Nummer 4. Den Überblick gibt die Seite zur KI-Verordnung.
Wann lohnt sich ein KI-Agent im Unternehmen?
OpenAI nennt drei Merkmale: Entscheidungen mit vielen Ausnahmen, Regelwerke, die kaum noch zu pflegen sind, und viele unstrukturierte Daten wie Dokumente oder Freitext. Trifft keines davon zu, reicht meist eine klassische Automatisierung, die berechenbarer und günstiger ist.
Quellen
- KI-Agenten, BSI
- Design Principles for LLM-based Systems with Zero Trust (August 2025), BSI und ANSSI
- A practical guide to building agents, OpenAI
- Building effective agents, Anthropic
- How we built our multi-agent research system, Anthropic
- OWASP Top 10 for Agentic Applications for 2026, OWASP GenAI Security Project
- What is agentic AI?, IBM
- Measuring AI Ability to Complete Long Software Tasks, Kwa et al. (METR), arXiv
- Klarna AI assistant handles two-thirds of customer service chats in its first month, Klarna
- Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 3, EUR-Lex