Kurz gesagt
Beim KI-Datenschutz gilt die DSGVO, sobald Eingaben, Ausgaben oder Anmeldedaten einen Personenbezug haben. Unternehmen brauchen für jeden Verarbeitungsschritt eine Rechtsgrundlage, mit Cloud-Anbietern meist einen Vertrag zur Auftragsverarbeitung, bei Anbietern außerhalb der EU eine Grundlage für den Drittlandtransfer und oft eine Datenschutz-Folgenabschätzung. Vorzuziehen sind Dienste ohne Training mit Kundendaten.
Was bedeutet KI-Datenschutz?
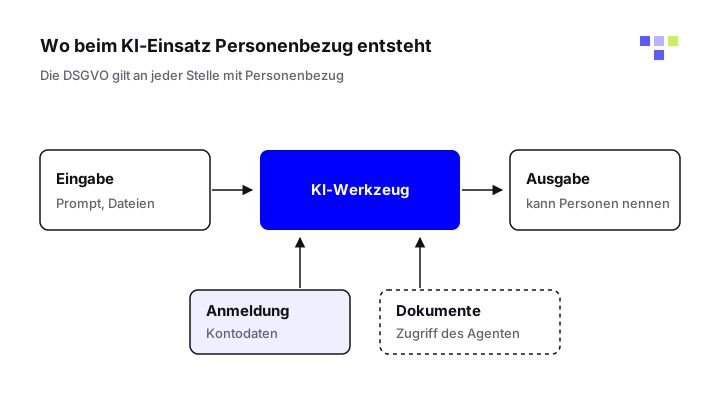
KI-Datenschutz meint die Anwendung der Datenschutz-Grundverordnung (DSGVO) auf KI-Werkzeuge. Sie gilt, sobald personenbezogene Daten verarbeitet werden: in der Eingabe, in der Ausgabe, bei der Anmeldung oder in Dokumenten, auf die ein KI-Agent zugreift.
Die Datenschutzkonferenz (DSK) weist in ihrer Orientierungshilfe darauf hin, dass ein Personenbezug nicht nur über Namen entsteht. Schon die Eingabe „Entwirf ein Arbeitszeugnis im befriedigenden Bereich für einen Kundenberater im Autohaus X“ kann personenbezogen sein, wenn erkennbar ist, aus welchem Unternehmen sie stammt. Auch eine Eingabe ohne Personenbezug kann eine Ausgabe mit Personenbezug erzeugen.
Einsatzfelder ganz ohne personenbezogene Daten unterliegen nicht dem Datenschutzrecht. Die DSK verlangt aber, das gründlich und über den gesamten Lebenszyklus der Daten zu prüfen, bevor Sie sich darauf verlassen.
Welche Rechtsgrundlage brauchen Sie für KI?
Für jeden Verarbeitungsschritt mit personenbezogenen Daten ist eine Rechtsgrundlage nach Art. 6 Abs. 1 DSGVO nötig. Das gilt für die Eingabe, für die Übermittlung an den Anbieter und für die Weiterverwendung der Ausgabe. Eine Rangfolge der Rechtsgrundlagen gibt es nicht, wie der Europäische Datenschutzausschuss (EDSA) in seiner Stellungnahme 28/2024 festhält.
Häufig kommen die Vertragserfüllung (Art. 6 Abs. 1 lit. b), die Einwilligung (lit. a) oder das berechtigte Interesse (lit. f) in Betracht. Für das berechtigte Interesse beschreibt der EDSA einen dreistufigen Test: Das Interesse muss rechtmäßig, klar formuliert und real sein, die Verarbeitung muss dafür erforderlich sein, und die Interessen der Betroffenen dürfen nicht überwiegen.
Für Gesundheitsdaten, religiöse Überzeugungen oder Gewerkschaftszugehörigkeit gilt Art. 9 DSGVO: Ihre Verarbeitung ist grundsätzlich verboten und nur mit einer der Ausnahmen aus Art. 9 Abs. 2 erlaubt. Die DSK verlangt diese Prüfung für Eingabe, Verarbeitung und Ausgabe.
Die EU-Kommission hat am 19. November 2025 mit dem Digital Omnibus (COM(2025) 837) Änderungen der DSGVO vorgeschlagen, unter anderem zum berechtigten Interesse bei KI. Ein Vorschlag ändert die geltende Rechtslage nicht; maßgeblich ist bis zur Verabschiedung der heutige Text der DSGVO.
Entscheidungen mit Rechtswirkung dürfen nach Art. 22 Abs. 1 DSGVO grundsätzlich nur Menschen treffen. Die DSK nennt als Verstoß eine KI, die Bewerbungen auswertet und selbstständig Einladungen zum Vorstellungsgespräch verschickt.
Auftragsverarbeitung: Wann brauchen Sie einen AVV?
Setzen Sie ein KI-Werkzeug eines externen Anbieters als Cloud-Dienst für eigene Zwecke ein, handelt der Anbieter laut DSK häufig als Auftragsverarbeiter. Dann ist ein Vertrag nach Art. 28 Abs. 3 DSGVO abzuschließen, der Auftragsverarbeitungsvertrag (AVV). Betreiben Sie das Modell ausschließlich auf eigenen Servern, sind Sie in der Regel allein verantwortlich.
Bestimmt ein Auftragsverarbeiter selbst über Zwecke und Mittel, gilt er nach Art. 28 Abs. 10 DSGVO insoweit als Verantwortlicher. Prüfen Sie deshalb, ob der Anbieter Ihre Eingaben für eigene Zwecke wie das Training nutzt. Entscheiden zwei Stellen gemeinsam über Zwecke und Mittel, liegt eine gemeinsame Verantwortlichkeit nach Art. 26 DSGVO vor, die eine eigene Vereinbarung erfordert.
| Konstellation | Rolle des Anbieters | Was Sie brauchen |
|---|---|---|
| Modell auf eigenen Servern, nur eigene Zwecke | Kein externer Empfänger | Eigene Dokumentation, technische und organisatorische Maßnahmen |
| Cloud-Dienst für eigene Zwecke | Meist Auftragsverarbeiter | AVV nach Art. 28 Abs. 3 DSGVO, Liste der Unterauftragsverarbeiter |
| Gemeinsame Entscheidung über Zwecke und Mittel | Gemeinsam Verantwortlicher | Vereinbarung nach Art. 26 DSGVO, jeweils eigene Rechtsgrundlage |
| Privater Account eines Beschäftigten | Keine Vereinbarung mit dem Unternehmen | Laut DSK betriebliche Accounts und Geräte stellen |
Drittlandtransfer: KI-Anbieter aus den USA
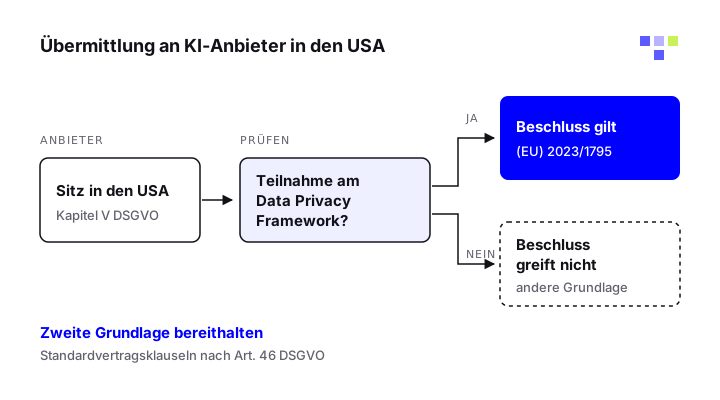
Viele KI-Werkzeuge stammen von Anbietern aus den USA. Übermittlungen in Länder außerhalb der EU regelt Kapitel V der DSGVO (Art. 44 bis 50). Die DSK weist darauf hin, dass solche Übermittlungen bei offenen Cloud-Systemen häufig vorkommen.
Für die USA gilt der Angemessenheitsbeschluss (EU) 2023/1795 vom 10. Juli 2023, das EU-US Data Privacy Framework. Er deckt nur Übermittlungen an US-Unternehmen ab, die am Framework teilnehmen. Das Gericht der EU hat die Klage gegen diesen Beschluss am 3. September 2025 abgewiesen (Rechtssache T-553/23).
Die beiden Vorgängerregelungen hatte der Gerichtshof in den Urteilen Schrems I und Schrems II für ungültig erklärt. Prüfen Sie daher, ob Ihr Anbieter zertifiziert ist, und halten Sie Standardvertragsklauseln nach Art. 46 DSGVO als zweite Grundlage bereit. Serverstandorte und Datenresidenz geben Anbieter selbst an; übernehmen Sie diese Angaben nur mit Stand laut Anbieter in Ihre Dokumentation.
Datenschutz-Folgenabschätzung bei KI
Vor jeder Verarbeitung steht eine Vorabprüfung des Risikos nach Art, Umfang, Zweck und Umständen. Ergibt sie voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Betroffenen, ist eine Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO Pflicht. Die DSK schreibt, dass dies beim Einsatz von KI-Anwendungen vielfach der Fall sein wird.
Für die DSFA brauchen Sie Informationen des Anbieters zur Funktionsweise des Systems. Achten Sie schon beim Einkauf darauf, dass er sie liefert. Welche Verarbeitungen immer eine DSFA erfordern, zeigt die Muss-Liste der Aufsichtsbehörden.
Verarbeitung beschreiben
Zweck, Datenarten, Betroffene, Datenflüsse zum Anbieter und Zugriffe eines Agenten systematisch erfassen (Art. 35 Abs. 7 lit. a).
Notwendigkeit prüfen
Bewerten, ob die Verarbeitung für den Zweck erforderlich und verhältnismäßig ist und ob weniger Daten genügen (lit. b).
Risiken bewerten
Risiken wie Datenabfluss, falsche Ausgaben über Personen, Diskriminierung und Prompt Injection einschätzen (lit. c).
Maßnahmen festlegen
Schutzmaßnahmen wie Rechtebegrenzung, Freigaben, Pseudonymisierung und Protokollierung beschreiben (lit. d).
Den Datenschutz früh einbinden
Den Rat der Datenschutzbeauftragten einholen und die DSFA bei Änderungen am Werkzeug erneut prüfen (Art. 35 Abs. 2 und 11).
Betroffenenrechte: Information, Auskunft, Berichtigung, Löschung
Betroffene müssen nach Art. 13 und 14 DSGVO informiert werden, wenn ihre Daten in ein KI-Werkzeug gelangen. Die DSK hält eine Information nach Art. 14 zumindest dann für erforderlich, wenn eine Anfrage auf eine Person abzielt oder eine personenbezogene Ausgabe weiterverarbeitet wird.
Erzeugt eine KI falsche Angaben über eine Person, besteht ein Recht auf Berichtigung nach Art. 16 DSGVO. Die DSK verlangt, dass diese Berichtigung in der KI-Anwendung umsetzbar ist, etwa durch Korrektur von Daten oder Nachtraining. Ein Ausgabefilter allein ist laut DSK keine Löschung im Sinne von Art. 17, weil die Daten im Modell verfügbar bleiben können.
Bei Systemen mit Retrieval Augmented Generation (RAG), die auf eine eigene Wissensdatenbank zugreifen, ist das einfacher. Laut DSK-Orientierungshilfe vom Oktober 2025 lassen sich Einträge dort gezielt löschen und beauskunften. Die Probleme bei der Löschung im Sprachmodell selbst bleiben aber bestehen.
Trainingsnutzung: Was passiert mit Ihren Eingaben?
Das BSI nennt die fehlende Vertraulichkeit eingegebener Daten als eigenes Risiko: Anbieter können auf Eingaben zugreifen und sie gegebenenfalls für weiteres Training nutzen. Die DSK verlangt zu prüfen, ob Ein- und Ausgaben für das Training verwendet werden und ob sich das ausschließen lässt. Ohne diese Möglichkeit brauchen Sie für das Training eine eigene Rechtsgrundlage.
Datenschutzrechtlich vorzuziehen sind laut DSK Anwendungen, die Ein- und Ausgaben nicht zum Training nutzen. Bei betrieblichen Accounts sollen Training und Speicherung des Verlaufs schon bei der Einrichtung abgeschaltet sein (Art. 25 DSGVO). Anthropic etwa nutzt Ein- und Ausgaben seiner kommerziellen Produkte nach eigener Angabe standardmäßig nicht zum Training, außer bei Feedback (Stand laut Anbieter, November 2026).
Die Bedingungen unterscheiden sich je nach Tarif und ändern sich häufig. Die Details zu einzelnen Anbietern finden Sie auf den Seiten zu ChatGPT und Datenschutz und zu Claude und Datenschutz.
Auch das Training des Modells selbst betrifft Sie. Nach der EDSA-Stellungnahme 28/2024 sollen Aufsichtsbehörden bei einem Unternehmen, das ein fremdes Modell einsetzt, berücksichtigen, ob es angemessen geprüft hat, dass das Modell nicht mit unrechtmäßig verarbeiteten Daten entwickelt wurde. Ob ein Modell anonym ist, wird laut EDSA im Einzelfall beurteilt.
KI-Agenten: Sicherheit der Verarbeitung nach Art. 32 DSGVO
Art. 32 DSGVO verlangt technische und organisatorische Maßnahmen, die dem Risiko angemessen sind. Bei KI-Agenten wächst dieses Risiko mit jedem Zugriff: Übernimmt ein Sprachmodell etwa das E-Mail-Management, erstreckt sich das Risiko des Datenabflusses laut BSI auch auf die E-Mails.
Gelangen über eine Prompt Injection Kundendaten an Dritte, kann das eine meldepflichtige Datenpanne sein. Nach Art. 33 DSGVO melden Sie diese möglichst binnen 72 Stunden an die Aufsichtsbehörde. Deshalb gehören die vier Regeln der KI-Sicherheit im Unternehmen auch in das Datenschutzkonzept: Rechte begrenzen, Freigaben einbauen, Eingaben trennen, protokollieren.
Freigaben durch Menschen sind dabei doppelt nützlich. Sie stoppen ungewollte Aktionen und sorgen dafür, dass Entscheidungen mit Rechtswirkung bei Menschen bleiben, wie es Art. 22 DSGVO verlangt. Wie Sie solche Prüfschritte gestalten, zeigt die Seite zu Human in the Loop.
Ein weiterer Punkt ist die private Nutzung durch Beschäftigte. Nutzen sie eigene Accounts, fehlen AVV und Kontrolle über die Daten. Wie Sie solche Schatten-KI im Unternehmen aufdecken, steht auf einer eigenen Seite.
Checkliste: KI-Werkzeug datenschutzkonform einführen
Die Liste folgt dem Aufbau der DSK-Orientierungshilfe von der Planung bis zur Nutzung. Sie ersetzt keine Rechtsberatung und keine Prüfung im Einzelfall.
- Zweck und Einsatzfelder schriftlich festlegen, Bereiche ohne Personenbezug abgrenzen
- Rechtsgrundlage je Verarbeitungsschritt dokumentieren, Art. 9 DSGVO gesondert prüfen
- AVV abschließen, Unterauftragsverarbeiter und Drittlandtransfer prüfen
- Vorabprüfung durchführen, bei hohem Risiko eine DSFA nach Art. 35
- Training mit Eingaben und gespeicherten Verlauf abschalten, betriebliche Accounts stellen
- Informationspflichten nach Art. 13 und 14 im Datenschutzhinweis ergänzen
- Verfahren für Auskunft, Berichtigung und Löschung festlegen
- Datenschutzbeauftragte und Betriebsrat früh einbinden
- Ausgaben über Personen vor der Weiterverwendung auf Richtigkeit prüfen
Häufige Fragen
Darf ich personenbezogene Daten in ChatGPT eingeben?
Nur wenn eine Rechtsgrundlage besteht, der Tarif eine Auftragsverarbeitung erlaubt und der Drittlandtransfer abgesichert ist. Für die berufliche Nutzung empfiehlt die DSK betriebliche Accounts statt privater Zugänge.
Welche Tarife welche Bedingungen haben, erklärt die Seite zu ChatGPT und Datenschutz.
Reicht es, Namen vor der Eingabe zu entfernen?
Meist nicht. Die DSK weist darauf hin, dass sich ein Personenbezug aus dem Zusammenhang ergeben kann, etwa aus Firma, Funktion und Zeitpunkt.
Bei KI-Anwendungen, die Querbezüge aus unstrukturierten Daten herstellen, ist diese Gefahr laut DSK besonders hoch.
Ist ein KI-Tool DSGVO-konform, wenn die Server in der EU stehen?
Der Serverstandort ist nur ein Baustein. Sie brauchen trotzdem eine Rechtsgrundlage, einen AVV, Transparenz gegenüber Betroffenen und angemessene Sicherheitsmaßnahmen.
Gehört der Anbieter zu einem Konzern außerhalb der EU oder greifen Unterauftragsverarbeiter aus Drittländern zu, prüfen Sie zusätzlich Kapitel V der DSGVO.
Brauche ich für jedes KI-Werkzeug eine Datenschutz-Folgenabschätzung?
Nicht für jedes. Pflicht ist sie nach Art. 35 DSGVO, wenn die Verarbeitung voraussichtlich ein hohes Risiko für Betroffene mit sich bringt. Laut DSK ist das bei KI-Anwendungen vielfach der Fall.
Eine dokumentierte Vorabprüfung des Risikos brauchen Sie in jedem Fall.
Muss der Betriebsrat bei KI-Werkzeugen beteiligt werden?
Die DSK empfiehlt, die Beteiligung von Betriebs- und Personalräten zu prüfen, und weist darauf hin, dass die Einführung einer KI-Anwendung in einigen Fällen einen Mitbestimmungstatbestand erfüllt.
Eine Betriebsvereinbarung kann den Rahmen für den Einsatz verbindlich festlegen.
Gilt die KI-Verordnung statt der DSGVO?
Nein, beide gelten nebeneinander. Die KI-Verordnung (EU) 2024/1689 regelt Pflichten für KI-Systeme, die DSGVO jede Verarbeitung personenbezogener Daten.
Die DSK verlangt, im Datenschutzmanagement auch zu prüfen, welche Anforderungen der KI-Verordnung zusätzlich erfüllt werden müssen.
Ändert der Digital Omnibus die DSGVO für KI?
Die EU-Kommission hat am 19. November 2025 Änderungen der DSGVO vorgeschlagen, unter anderem zum berechtigten Interesse für KI. Bis ein Vorschlag verabschiedet und im Amtsblatt veröffentlicht ist, gilt die DSGVO in ihrer bisherigen Fassung.
Prüfen Sie den Stand vor jeder Entscheidung auf EUR-Lex.
Quellen
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), EUR-Lex
- Orientierungshilfe Künstliche Intelligenz und Datenschutz (Version 1.0, 6. Mai 2024), Datenschutzkonferenz (DSK)
- Orientierungshilfe zu datenschutzrechtlichen Besonderheiten generativer KI-Systeme mit RAG-Methode (Oktober 2025), Datenschutzkonferenz (DSK)
- Liste der Verarbeitungstätigkeiten, für die eine DSFA durchzuführen ist (Muss-Liste, nicht-öffentlicher Bereich), Datenschutzkonferenz (DSK)
- Opinion 28/2024 on certain data protection aspects related to the processing of personal data in the context of AI models, Europäischer Datenschutzausschuss (EDSA)
- Durchführungsbeschluss (EU) 2023/1795 (EU-US Data Privacy Framework), EUR-Lex
- Pressemitteilung Nr. 106/25: Urteil in der Rechtssache T-553/23, Latombe / Kommission, Gerichtshof der Europäischen Union
- Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden (Version 2.0), BSI
- Is my data used for model training?, Anthropic
- Vorschlag für eine Verordnung zur Änderung der Verordnungen (EU) 2016/679 u. a. (Digital Omnibus, COM(2025) 837), Europäische Kommission