Kurz gesagt
Bei Microsoft 365 Copilot und Copilot Chat mit Arbeitskonto gelten laut Microsoft der Data Protection Addendum (DPA) und die Product Terms, Microsoft handelt als Auftragsverarbeiter und nutzt Prompts, Antworten und Graph-Daten nicht zum Training von Basismodellen. Ausnahmen von der EU Data Boundary: Websuchanfragen an Bing und Claude-Modelle von Anthropic. Stand laut Anbieter, November 2026.
Was bedeutet Copilot Datenschutz für Unternehmen?
Beim Thema Copilot Datenschutz entscheidet zuerst das Konto, mit dem sich jemand anmeldet. Microsoft trennt die Nutzung mit einem Arbeitskonto (Microsoft Entra ID) von der Nutzung mit einem privaten Microsoft-Konto. Für Arbeitskonten gelten laut Microsoft der Data Protection Addendum (DPA) und die Product Terms, Microsoft handelt dort als Auftragsverarbeiter. Für private Konten gelten der Microsoft-Servicevertrag und die Copilot-Nutzungsbedingungen.
Die Namen haben sich mehrfach geändert. Laut Microsoft Learn heißt die frühere Microsoft 365 Copilot App jetzt Microsoft Copilot, die Lizenzen tragen weiter Namen wie Microsoft 365 Copilot (Premium). Erkennbar ist der geschützte Modus an der Kennzeichnung „Work“ unter dem Profil und am grünen Schild-Symbol.
Setzt ein Unternehmen Copilot für eigene Zwecke ein, braucht es nach Art. 28 Abs. 3 DSGVO in der Regel einen Vertrag zur Auftragsverarbeitung. Die Grundsätze dazu stehen unter KI und Datenschutz, die Angaben zu OpenAI unter ChatGPT Datenschutz.
Copilot-Angebote im Vergleich: Training, Speicherung, AVV
Die Tabelle fasst zusammen, was Microsoft auf seinen offiziellen Seiten zu den einzelnen Angeboten angibt. Alle Angaben: Stand laut Anbieter, November 2026. Prüfen Sie vor einer Entscheidung die verlinkten Quellen, Microsoft passt diese Seiten laufend an.
Für die private Copilot-App gibt es seit dem 18. August 2026 eine neue Version. Die bisherige Datenschutz-FAQ gilt laut Microsoft nur noch für die ältere App, deshalb stehen beide Fassungen getrennt in der Tabelle.
| Angebot | Training mit Ihren Inhalten | Speicherung | AVV (DPA) | Zugriff auf Firmendaten |
|---|---|---|---|---|
| Copilot App, privates Konto (neue App ab 18.08.2026) | Prompts, Antworten und Dateiinhalte laut Microsoft nicht zum Training von Basismodellen | Chats bleiben bis zur Löschung, eine Frist nennt Microsoft nicht | Nicht angeboten | Keiner |
| Copilot App, privates Konto (ältere App) | Training möglich, abschaltbar über „Training on conversation activity“ | Standardmäßig 18 Monate | Nicht angeboten | Keiner |
| Copilot Chat (Basic) mit Entra-Konto | Nein | Wie andere Microsoft-365-Inhalte, Aufbewahrung über Microsoft Purview | Ja, DPA und Product Terms | Nur hochgeladene oder geöffnete Inhalte, kein Microsoft Graph |
| Microsoft 365 Copilot (Premium) | Nein | Wie andere Microsoft-365-Inhalte, Aufbewahrung über Microsoft Purview | Ja, DPA und Product Terms | Automatisch über Microsoft Graph, nur mit Berechtigung des Nutzers |
Stand laut Anbieter, November 2026. Die Angaben stammen aus den in den Quellen verlinkten Microsoft-Seiten und ersetzen keine Prüfung Ihres konkreten Vertrags.
Nutzt Microsoft Copilot-Daten zum Training?
Für Arbeitskonten schreibt Microsoft: Prompts, Antworten und über Microsoft Graph abgerufene Daten werden nicht zum Training der Basismodelle genutzt, auch nicht der Modelle, die Copilot selbst verwendet. Optionales Feedback darf Microsoft zur Verbesserung von Copilot verwenden, nicht aber zum Training der Basismodelle. Admins steuern das Feedback zentral.
Die Missbrauchsüberwachung mit menschlicher Prüfung, die es bei Azure OpenAI gibt, hat Microsoft für die Copilot-Dienste laut eigener Aussage abgewählt. Bei der älteren privaten Copilot-App war es anders: Dort konnten Unterhaltungen automatisiert und von Menschen geprüft werden, ein Widerspruch gegen die menschliche Prüfung war laut FAQ nicht möglich.
Für die neue private App nennt Microsoft ebenfalls kein Training der Basismodelle mit Prompts, Antworten und Dateiinhalten. Personalisierung, Gedächtnis und personalisierte Werbung laufen dort über eigene Schalter unter Einstellungen > Personalisierung.
Bleiben Copilot-Daten in der EU Data Boundary?
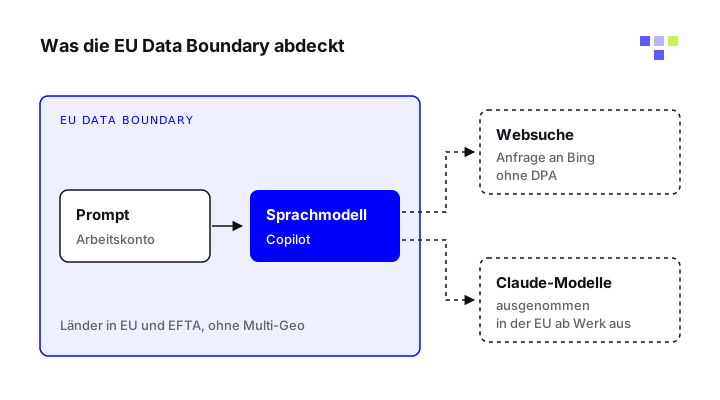
Die EU Data Boundary umfasst laut Microsoft die Länder der EU und der EFTA. Für Microsoft 365 fallen Kunden darunter, deren Mandant bei der Anmeldung einem Land in EU oder EFTA zugeordnet ist. Kunden mit Multi-Geo-Funktionen sind ausdrücklich nicht erfasst. Für EU-Kunden ist Copilot laut Microsoft ein EU-Data-Boundary-Dienst, EU-Verkehr bleibt bei der Verarbeitung durch das Sprachmodell innerhalb der Grenze.
Zwei Ausnahmen sollten Sie kennen. Erstens die Websuche: Copilot erzeugt aus dem Prompt eine kurze Suchanfrage an Bing. Für diese Anfragen gelten weder der DPA noch die EU Data Boundary, Microsoft handelt dort als Verantwortlicher. Die Product Terms sagen zu, dass diese Anfragen nicht für Werbung oder Modelltraining genutzt werden.
Zweitens die Claude-Modelle von Anthropic. Sie sind laut Microsoft derzeit von der EU Data Boundary ausgenommen und für Kunden in EU, EFTA und Großbritannien standardmäßig abgeschaltet. Modelle mit der Kennzeichnung „Anthropic models with Data Retention“ fallen nicht unter den DPA, Anthropic speichert dort die meisten Ein- und Ausgaben bis zu 30 Tage. Mehr zu Anthropic steht unter Claude Datenschutz.
Berechtigungen und Oversharing: das eigentliche Risiko
Microsoft 365 Copilot zeigt nur Inhalte, für die der Nutzer mindestens Leserechte hat. Das klingt beruhigend, verschiebt das Problem aber auf Ihre Rechtevergabe. Eine SharePoint-Seite, die versehentlich für alle Beschäftigten freigegeben ist, kann Copilot auf eine harmlose Frage hin zusammenfassen. Microsoft beschreibt dieses Oversharing in einem eigenen Leitfaden als ersten Schritt vor dem Rollout.
Vertraulichkeitsbezeichnungen aus Microsoft Purview und IRM-Rechte respektiert Copilot laut Microsoft. Für Seiten mit hohem Risiko gibt es Restricted Content Discovery: Die Einstellung nimmt eine SharePoint-Seite aus der organisationsweiten Suche und aus Copilot-Antworten heraus, ändert aber keine Berechtigungen. Microsoft beschreibt sie als vorübergehende Maßnahme, bis die Rechte bereinigt sind.
Sobald Copilot mit Agenten, Konnektoren und Postfächern arbeitet, kommen Angriffe über eingeschleuste Anweisungen hinzu. Microsoft nennt dafür eigene Klassifikatoren gegen Jailbreaks und Cross-Prompt-Injection. Wie solche Angriffe ablaufen, steht unter Prompt Injection.
- Datenzugriffsberichte in SharePoint Advanced Management nutzen, um breit freigegebene Seiten zu finden.
- Seiten von Personal und Finanzen bis zur Prüfung mit Restricted Content Discovery sperren.
- Vertraulichkeitsbezeichnungen setzen, damit Verschlüsselung und Nutzungsrechte auch für Copilot gelten.
AVV, Speicherung und Löschung bei Microsoft 365 Copilot
Den Auftragsverarbeitungsvertrag bildet bei Microsoft der Products and Services Data Protection Addendum. Er gilt laut Microsoft für Copilot und Copilot Chat, wenn sich Beschäftigte mit ihrem Entra-Konto anmelden. Für private Microsoft-Konten gelten laut Microsoft der Microsoft-Servicevertrag und die Copilot-Nutzungsbedingungen, einen DPA nennt Microsoft dort nicht.
Prompts und Antworten speichert Microsoft als Copilot-Aktivitätsverlauf, verschlüsselt und unter denselben Zusagen wie die übrigen Microsoft-365-Inhalte. Admins finden die Daten über Inhaltssuche und Microsoft Purview und legen dort Aufbewahrungsrichtlinien fest. Nutzer löschen ihren Verlauf selbst über das Portal „Mein Konto“.
Für Agenten von Drittanbietern gelten deren eigene Datenschutzhinweise. Microsoft rät, diese vor der Freigabe im Microsoft 365 Admin Center zu prüfen.
So stellen Admins Copilot datenschutzfreundlich ein
Die Schritte beziehen sich auf die Einstellungen, die Microsoft für Organisationen dokumentiert. Wer privat Copilot nutzt, findet Gedächtnis, Websuche und Werbung unter Einstellungen > Personalisierung.
Anmeldung mit Arbeitskonto erzwingen
Beschäftigte sollen sich mit dem Entra-Konto anmelden. Private Microsoft-Konten lassen sich laut Microsoft über Tenant Restrictions v2 einschränken.
Websuche steuern
Über die Richtlinie „Allow web search in Copilot“ im Cloud Policy Service die Websuche für Gruppen erlauben oder sperren.
Anthropic-Modelle prüfen
Im Microsoft 365 Admin Center unter Copilot > Einstellungen > „AI providers operating as Microsoft subprocessors“ festlegen, wer Claude-Modelle nutzen darf.
Oversharing bereinigen
Breit freigegebene SharePoint-Seiten finden, Rechte korrigieren und heikle Seiten vorübergehend mit Restricted Content Discovery sperren.
Aufbewahrung festlegen
In Microsoft Purview Aufbewahrungsrichtlinien für Copilot-Interaktionen setzen und die Überwachung im Audit-Protokoll aktivieren.
Checkliste für den Einsatz von Copilot im Unternehmen
Die Datenschutzkonferenz empfiehlt in ihrer Orientierungshilfe, Beschäftigten betriebliche Konten zu geben, statt private Konten und Geräte zu dulden. Wer private Copilot-Konten im Arbeitsalltag zulässt, landet bei Schatten-KI. Den Rahmen für technische Maßnahmen finden Sie unter KI-Sicherheit im Unternehmen.
- Rechte begrenzen: Oversharing in SharePoint und OneDrive vor dem Rollout bereinigen.
- Freigaben einbauen: Agenten mit Wirkung nach außen erst nach Bestätigung, siehe Human in the Loop.
- Eingaben trennen: personenbezogene Daten nur mit Entra-Konto, nie im privaten Copilot verarbeiten.
- Protokollieren: Copilot-Interaktionen und Websuchanfragen über Microsoft Purview auditieren.
- Vertrag prüfen: DPA dokumentieren und Copilot im Verzeichnis nach Art. 30 DSGVO erfassen.
Häufige Fragen
Ist Microsoft 365 Copilot DSGVO-konform?
Das hängt von Ihrem Einsatz ab und lässt sich nicht pauschal sagen. Microsoft bietet für Organisationen den DPA an und nennt die EU Data Boundary als Rahmen. Ob der Einsatz rechtmäßig ist, bewerten Sie als Verantwortlicher selbst, etwa Rechtsgrundlage, Information der Beschäftigten und gegebenenfalls eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO.
Liest Copilot alle Dokumente im Unternehmen?
Nein. Microsoft 365 Copilot greift über Microsoft Graph nur auf Inhalte zu, die der jeweilige Nutzer mindestens lesen darf. Sind Seiten zu breit freigegeben, findet Copilot sie allerdings auch. Deshalb steht die Bereinigung der Berechtigungen vor dem Rollout.
Was ist der Unterschied zwischen Copilot Chat und Microsoft 365 Copilot?
Copilot Chat (Basic) ist in berechtigten Microsoft-365-Lizenzen enthalten und arbeitet mit Webdaten sowie mit Inhalten, die Sie hochladen oder geöffnet haben. Microsoft 365 Copilot (Premium) greift zusätzlich automatisch über Microsoft Graph auf E-Mails, Dateien und Termine zu. Beide fallen mit Entra-Konto unter den DPA.
Gilt die EU Data Boundary auch für die Websuche in Copilot?
Nein. Laut Microsoft gelten weder die EU Data Boundary noch der DPA für die Suchanfragen, die Copilot an Bing sendet. Benutzer- und Mandantenkennungen werden vorher entfernt. Admins können die Websuche über die Richtlinie „Allow web search in Copilot“ abschalten.
Darf ich privates Copilot beruflich mit Kundendaten nutzen?
Für private Microsoft-Konten gelten Servicevertrag und Nutzungsbedingungen, einen DPA nennt Microsoft dafür nicht. Damit fehlt die vertragliche Grundlage, die Art. 28 DSGVO für eine Auftragsverarbeitung verlangt. Für personenbezogene Daten von Kunden oder Beschäftigten ist ein Arbeitskonto mit Copilot Chat oder Microsoft 365 Copilot die Voraussetzung.
Quellen
- Data, Privacy, and Security for Microsoft Copilot, Microsoft Learn
- Enterprise data protection in Microsoft Copilot and Microsoft Copilot Chat, Microsoft Learn
- Data, privacy, and security for web search in Microsoft Copilot and Microsoft Copilot Chat, Microsoft Learn
- Claude models from Anthropic in Microsoft Online Services, Microsoft Learn
- What is the EU Data Boundary?, Microsoft Learn
- What is Microsoft Copilot?, Microsoft Learn
- Restrict discovery of SharePoint sites and content, Microsoft Learn
- Microsoft Copilot for individuals: activity history, Microsoft Support
- Privacy FAQ for Microsoft Copilot (ältere App), Microsoft Support
- Orientierungshilfe Künstliche Intelligenz und Datenschutz, Datenschutzkonferenz (DSK)